
Equipo y permisos
3 min de lectura
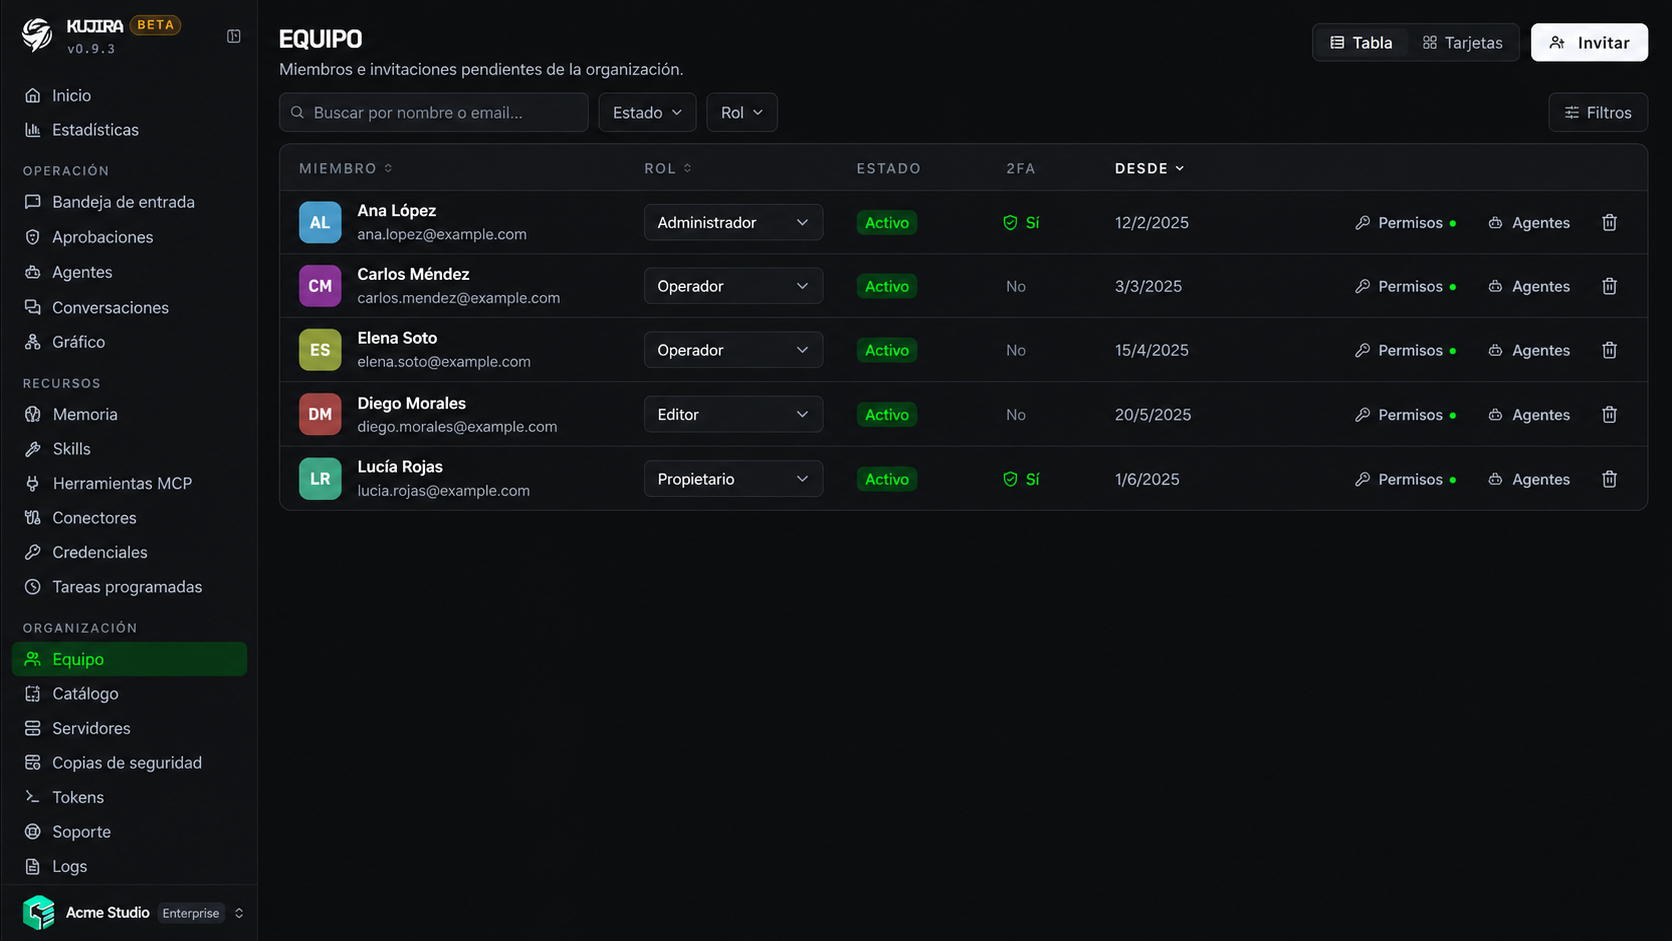
En Equipo invitas a las personas que trabajarán en la organización y delimitas qué recursos pueden gestionar. La tabla reúne miembros e invitaciones pendientes, con filtros por estado, rol y autenticación en dos pasos.
Invitar a una persona
Abre Equipo
En el menú lateral, entra en Organización > Equipo y selecciona Invitar.
Indica su correo y rol
Introduce la dirección de la persona y elige el nivel de acceso inicial. Podrás ajustarlo más adelante.
Envía la invitación
La persona recibirá un correo para acceder o crear su cuenta. La invitación queda visible como pendiente hasta que la acepte.
Roles
El rol establece una base de permisos. Después puedes personalizar los permisos de cada miembro desde Permisos. Nadie puede asignar un rol con más alcance que el suyo.
| Rol | Uso habitual |
|---|---|
| Propietario | Control completo de la organización, incluida su configuración y eliminación. |
| Administrador | Gestiona la operación: equipo, agentes, servidores, facturación y registro de actividad. |
| Operador | Trabaja con los recursos que se le han concedido, como agentes, conversaciones, memorias o tareas. |
| Observador | Consulta únicamente los recursos y agentes que se le hayan asignado. |
Empieza con el mínimo acceso
Asigna el rol más limitado que permita a cada persona trabajar. Siempre puedes ampliar el acceso cuando sea necesario.
Permisos personalizados
El rol es una plantilla inicial. Para adaptar el acceso de un miembro, selecciona Permisos en su fila: se abrirá una matriz donde puedes activar o retirar acciones concretas. El propietario siempre tiene acceso completo y sus permisos no se pueden modificar.
Los permisos se agrupan por el recurso al que afectan:
| Grupo | Ejemplos de acciones |
|---|---|
| Organización y equipo | Ver o editar la organización; invitar, editar o expulsar miembros. |
| Agentes y aprobaciones | Crear, configurar o eliminar agentes; consultar y resolver aprobaciones. |
| Contexto y herramientas | Gestionar memorias, habilidades, herramientas MCP, conectores y perfiles de contacto. |
| Credenciales y servicios conectados | Consultar, editar, revelar o asignar credenciales; gestionar GitHub y proveedores de modelo. |
| Operación e infraestructura | Administrar servidores, tareas programadas, adjuntos, copias de seguridad y tokens de servicio. |
| Supervisión y administración | Consultar conversaciones, actividad y gráfico de comunicaciones; ver o gestionar facturación y soporte. |
La mayoría de grupos distinguen entre ver, crear, editar y borrar. Algunos añaden acciones específicas, como resolver aprobaciones, revelar una credencial, restaurar una copia o contratar un plan.
Revisa los permisos sensibles
Concede Revelar credenciales, gestionar proveedores de modelo, copias de seguridad, tokens de servicio o facturación solo a personas que realmente necesiten ese alcance.
Acceso a agentes
Los administradores y propietarios tienen alcance sobre todos los agentes. Para operadores y observadores, el acceso se asigna de forma explícita desde el botón Agentes de su ficha:
- Conversar permite usar el agente dentro de los permisos de la persona.
- Administrar permite configurarlo además de utilizarlo.
- Sin acceso oculta el agente para esa persona.
La misma relación puede ajustarse desde la pestaña de acceso de cada agente. Conceder acceso a un agente no revela automáticamente las credenciales ni otros recursos de la organización.
Revisar y retirar accesos
Usa la tabla para cambiar un rol, revisar permisos específicos o retirar a un miembro. También puedes comprobar quién tiene la autenticación en dos pasos activada.
Las conversaciones personales no se vuelven visibles a otros miembros por el hecho de ser administradores. Para entender la visibilidad de los hilos compartidos, consulta Agent Desk.
Antes de retirar a alguien
Comprueba las tareas, credenciales o integraciones que esa persona pudiera administrar. Retirarla bloquea su acceso a la organización, pero no reasigna automáticamente esos recursos.