
Registro de actividad
2 min de lectura
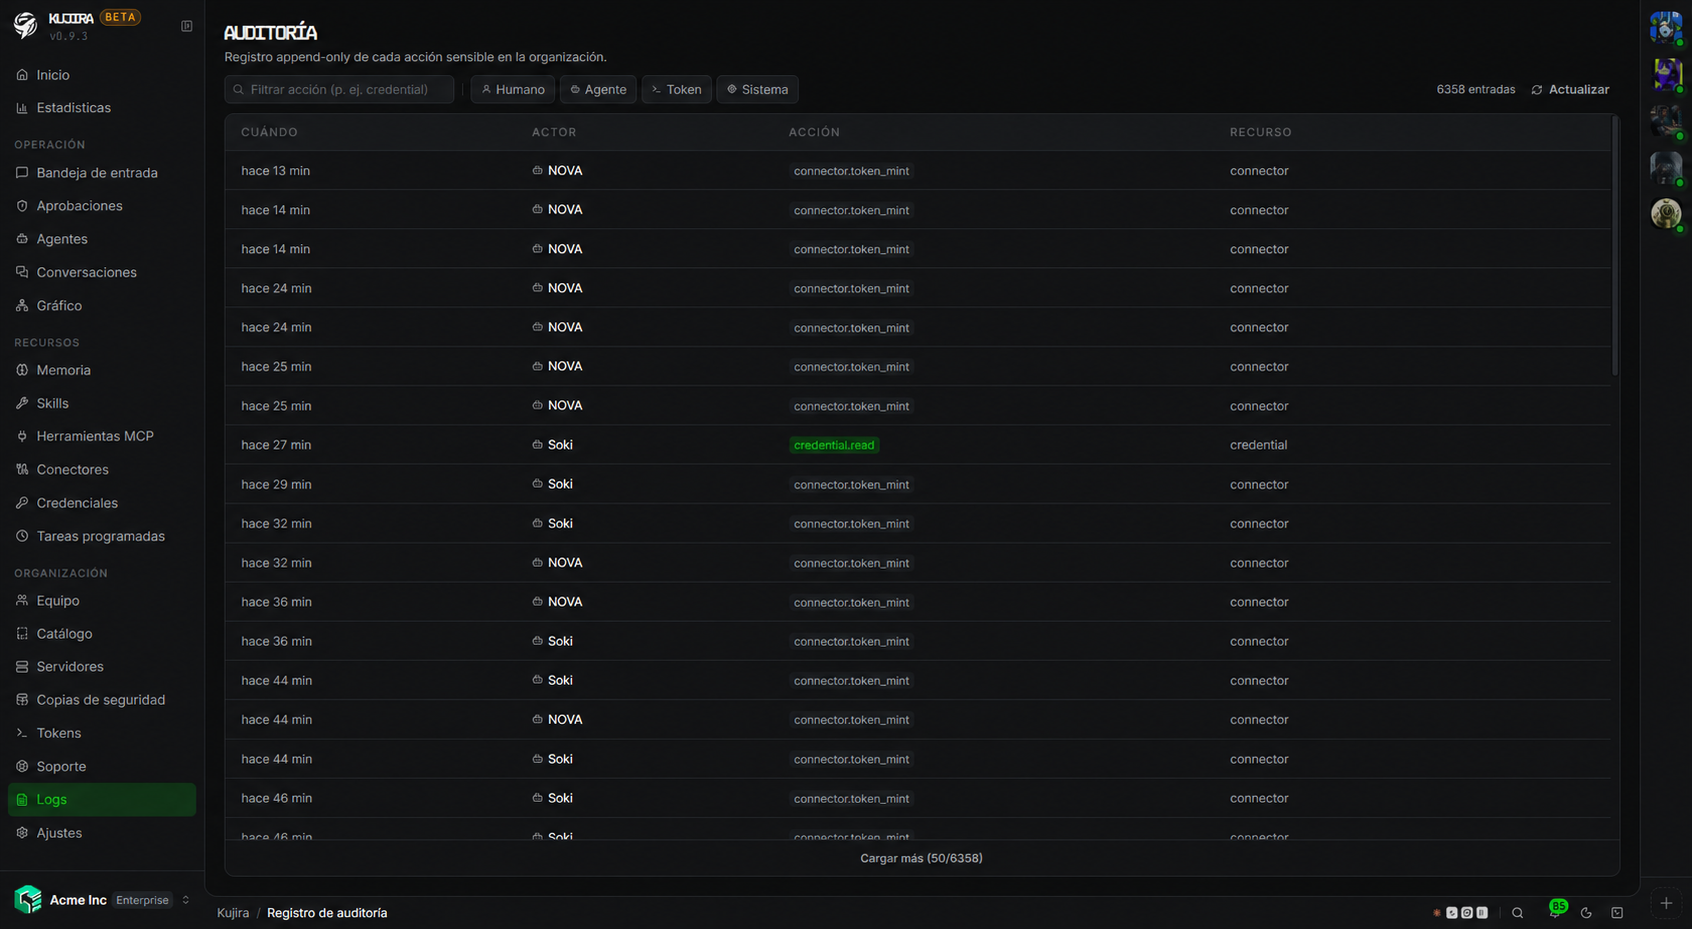
El libro de cuentas de la organización: cada acción sensible queda anotada (quién reveló una contraseña, qué agente la usó, quién cambió un rol, quién borró un agente). En el menú aparece como Logs.
- No se puede borrar ni alterar. Solo se añade.
- Puedes filtrar y buscar por acción y ver el detalle de cada entrada: cuándo, quién, qué recurso y con qué resultado.
- Por seguridad, nunca guarda los secretos en sí, solo el hecho de que se usaron.
Analizarlo con un agente
El registro también se puede consultar por API. Crea un token de servicio con el permiso audit.view y entrégalo a un agente de Kujira o a una herramienta externa de análisis. Podrá leer y filtrar las entradas para explicarte qué ha ocurrido, encontrar una secuencia de cambios o resumir la actividad de un periodo.
Por ejemplo, puedes pedirle: «revisa los cambios de credenciales de esta semana y dime cuáles requieren atención» o «explica qué hizo este agente antes de que fallara el servicio».
Un token de auditoría sigue siendo sensible
Asigna solo audit.view: da acceso a información operativa de toda la organización, aunque no permita modificarla. Puedes limitar el token a unas IP concretas, darle caducidad y revocarlo desde Organización > Tokens en cualquier momento.
Quién hizo qué
Cada entrada dice de qué clase es el autor:
- Una persona de tu equipo.
- Un agente.
- Un token de servicio — una integración. Ver Tokens de servicio.
- El sistema.
Así una acción hecha por una integración no se confunde con la de una persona.
También el soporte
Si nos das acceso de soporte, lo que hagamos aparece aquí igual que lo de cualquier miembro de tu equipo.
Es a donde miras cuando necesitas saber "¿qué pasó aquí y quién fue?".